
Форма «Заказать звонок» с двумя полями, имя и телефон, делает вас оператором персональных данных. Не крупный банк и не маркетплейс, а вас: стоматологию, мебельный цех, юридическую фирму из трёх человек. С этого момента на сайт распространяется 152-ФЗ, и вопрос уже не в том, нужна ли политика конфиденциальности для сайта, а в том, правильно ли всё оформлено.
Многие узнают об этом из письма Роскомнадзора. Другие копируют политику с сайта конкурента, ставят галочку под формой и считают вопрос закрытым. Проблема в том, что за 2025 год правила заметно изменились: согласие теперь оформляется отдельно, требования к хранению данных в России ужесточили, а штрафы выросли в разы.
Ниже разберём по пунктам, что должно быть на обычном коммерческом сайте в 2026 году, где чаще всего ошибаются и что проверить у себя за полчаса. Сразу оговоримся: это не юридическая консультация. Мы делаем и сопровождаем сайты и видим, на чём спотыкаются клиенты. Тексты документов и спорные вопросы обязательно сверяйте с юристом, который знает ваш бизнес.
Когда сайт попадает под 152-ФЗ
Персональными данными считается любая информация, которая относится к конкретному человеку. Имя, телефон, почта, адрес доставки, должность, фото. Если сайт хоть как-то собирает такие сведения, вы их обрабатываете, а значит, на вас распространяется закон.
Вот где это происходит на типичном сайте:
- формы заявки, обратного звонка, расчёта, записи;
- подписка на рассылку;
- онлайн-чат и виджеты мессенджеров;
- личный кабинет и регистрация;
- оформление заказа и доставки;
- системы аналитики и рекламные пиксели, которые ставят посетителю cookies.
Оператором закон называет того, кто решает, зачем и как обрабатывать данные. Это владелец сайта: компания или ИП. Не разработчик, не хостинг и не студия, которая делала дизайн. Отвечать перед Роскомнадзором будет именно бизнес, даже если форму когда-то настраивал фрилансер, которого уже не найти.
Политика конфиденциальности для сайта: обязательно ли и что в ней писать
Да, обязательно. По части 2 статьи 18.1 закона 152-ФЗ оператор, который собирает данные через интернет, должен опубликовать на сайте документ, определяющий его политику в отношении обработки персональных данных, и сведения о том, как он их защищает. Причём доступ к документу должен быть с тех страниц, где идёт сбор, то есть рядом с формами.
В законе этот документ называется политикой в отношении обработки персональных данных. «Политика конфиденциальности» — привычное бытовое название. Главное не название, а содержание.
Что должно быть в политике
- Кто оператор: полное наименование, ИНН, ОГРН, адрес, контакты для обращений
- Какие данные вы собираете, отдельно по каждой цели: заявка, заказ, рассылка, аналитика
- Зачем: конкретные цели, а не «для улучшения качества обслуживания»
- На каком основании: согласие, договор с человеком, требование закона
- Что вы делаете с данными: сбор, запись, хранение, передача и так далее
- Кому передаёте: CRM, служба рассылок, курьеры, подрядчики, аналитические сервисы
- Сколько храните и как удаляете, без формулировки «бессрочно»
- Какие cookies и сервисы аналитики работают на сайте
- Как человек может узнать о своих данных, отозвать согласие и потребовать удаления
- Какие меры защиты вы применяете
Самая частая ошибка: шаблон. Политика, скачанная из интернета или взятая у конкурента, описывает чужую реальность. В ней Google Analytics, которого у вас нет, и ни слова о Яндекс Метрике, которая стоит. Она обещает хранить данные пять лет, а заявки в CRM лежат с момента запуска. Проверяющего интересует не наличие файла, а соответствие текста тому, что на самом деле происходит с данными.
Хорошая политика пишется после инвентаризации: какие формы есть на сайте, куда уходят заявки, какие сервисы подключены, кто из сотрудников и подрядчиков имеет доступ. Это скучная работа на пару часов, но без неё документ будет красивой фикцией.
Согласие на обработку персональных данных на сайте: что изменилось с 1 сентября 2025 года
Это главное изменение, которое затронуло почти все сайты. Федеральный закон от 24.06.2025 № 156-ФЗ дополнил часть 1 статьи 9 закона 152-ФЗ: с 1 сентября 2025 года согласие на обработку персональных данных оформляется отдельно от иной информации и документов, которые человек подтверждает или подписывает.
Раньше на большинстве сайтов под формой стояла одна фраза: «Нажимая кнопку, вы соглашаетесь с политикой конфиденциальности и пользовательским соглашением». Согласие было зашито внутрь политики или оферты. Теперь так нельзя.

Как было на многих сайтах
Одна галочка или фраза под кнопкой, согласие спрятано внутри политики, оферты или пользовательского соглашения. Человек «соглашается» со всем сразу, не видя, с чем именно.

Как нужно сейчас
Отдельный текст согласия с целями, перечнем данных, действиями, сроком и порядком отзыва. Под формой отдельный чекбокс со ссылкой именно на этот текст, а рядом ссылка на политику для ознакомления.
Кроме того, по той же статье 9 согласие должно быть конкретным, предметным, информированным, сознательным и однозначным. На практике это значит несколько простых вещей.
Галочка не стоит по умолчанию. Человек ставит её сам. Предзаполненный чекбокс и формулировки вида «продолжая пользоваться сайтом, вы соглашаетесь» суды, Роскомнадзор и ФАС считают нарушением.
Одно согласие — один набор целей. Заявка на расчёт и рекламная рассылка — разные цели. Согласие на рассылку лучше вынести в отдельную необязательную галочку. Тем более что по закону о рекламе на рекламные письма и сообщения всё равно нужно предварительное согласие получателя.
Есть срок и способ отзыва. Например, «до достижения цели обработки или до отзыва согласия», а отозвать можно письмом на указанную почту.
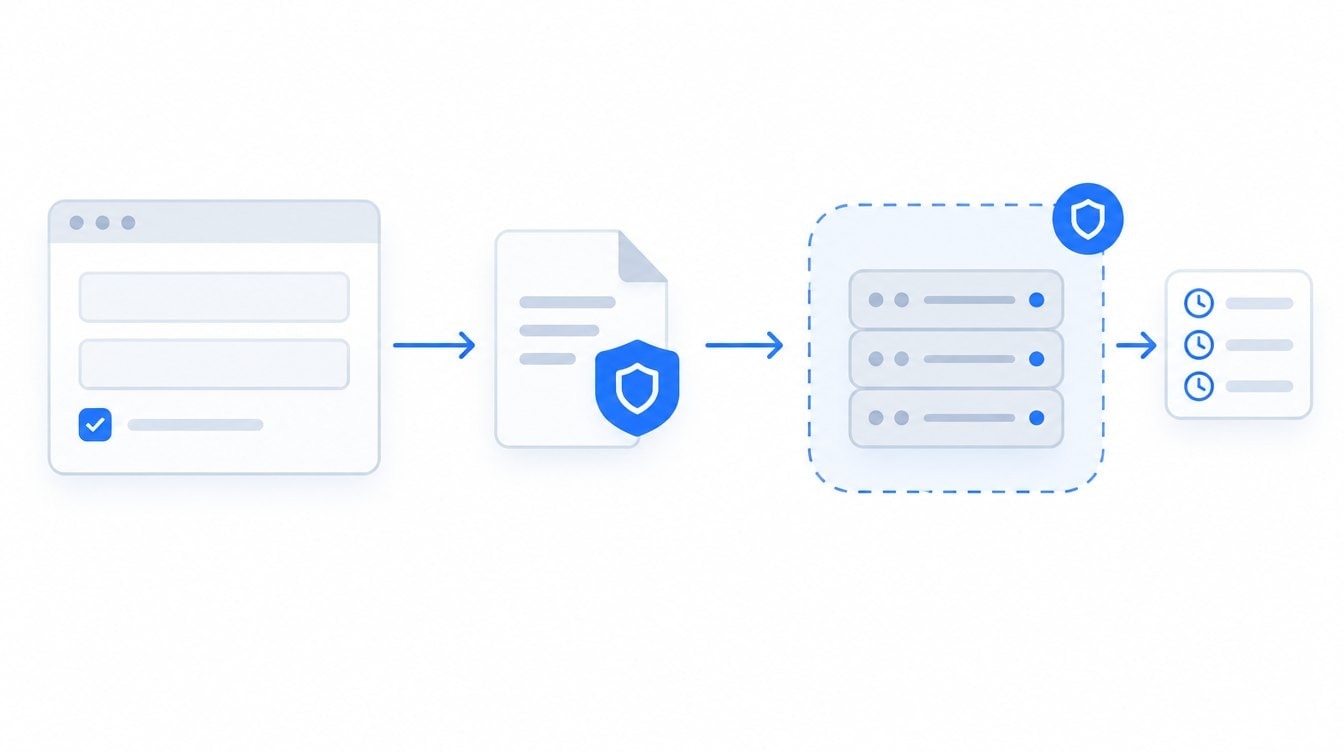
Согласие можно доказать. Сайт должен сохранять, когда и с какой формы человек дал согласие и какую версию текста он видел. Если через год человек напишет жалобу, у вас будет запись, а не воспоминания менеджера.
Важная оговорка. Согласие не единственное законное основание. Если вы обрабатываете данные, чтобы исполнить договор с самим человеком, например доставить оплаченный заказ, основанием может быть договор. Но заявка «перезвоните мне», подписка и аналитика обычно держатся именно на согласии. Где какое основание, лучше разметить вместе с юристом.
А что с согласиями, которые собрали до сентября 2025 года? По общему подходу юристов, переоформлять ранее полученные согласия не требуется. А вот формы на сайте нужно привести к новым правилам сразу.
Политика конфиденциальности и cookies: нужен ли баннер
Слово «cookies» в законе 152-ФЗ не встречается. Поэтому многие считают баннер европейской модой. Ситуация сложнее.
Сами по себе cookies — небольшие файлы, которые сайт сохраняет в браузере. Технические cookies, без которых не работает корзина или авторизация, человека не идентифицируют. А вот аналитические и рекламные cookies вместе с IP-адресом, данными об устройстве и поведении на сайте позволяют отличить конкретного посетителя от других. Суды уже признавали такие данные персональными. Например, в 2022 году Второй кассационный суд общей юрисдикции отнёс cookies и идентификаторы устройства к персональным данным в деле о сервисе Speedtest.
Роскомнадзор на проверках тоже смотрит на системы аналитики. В деле, о котором юристы писали в 2026 году, среди нарушений владельца сайта упоминалась обработка данных посетителей через Яндекс Метрику и Google Analytics.
Отсюда практика, которую сейчас рекомендуют большинство юристов:
- если на сайте только технические cookies, достаточно уведомить посетителя и описать их в политике;
- если стоят Яндекс Метрика, рекламные пиксели, чат-виджеты, сервисы коллтрекинга, нужен баннер при первом заходе с понятным объяснением, ссылкой на политику и возможностью согласиться или отказаться;
- в политике нужно перечислить, какие сервисы работают и зачем.
Здесь есть честный компромисс. Если баннер действительно блокирует Метрику до согласия, часть посетителей в аналитику не попадёт, и цифры станут неполными. Если баннер декоративный и ничего не блокирует, юридическая защита от него слабая. Как настроить так, чтобы и аналитика работала, и риски были понятны, лучше решать вместе с юристом и тем, кто ведёт вашу аналитику.
Отдельный вопрос касается зарубежных сервисов. Google Analytics, шрифты, которые подгружаются с серверов Google, зарубежные чаты и формы отправляют данные посетителей за границу. Это сразу два вопроса: трансграничная передача, о которой нужно уведомлять Роскомнадзор по статье 12 закона, и локализация, о которой ниже. Самый простой путь — по возможности заменить такие сервисы российскими или подключать их с собственного сервера.
Уведомление Роскомнадзора: кто должен подавать
По статье 22 закона 152-ФЗ оператор до начала обработки персональных данных обязан уведомить Роскомнадзор о своём намерении их обрабатывать. С сентября 2022 года список исключений сильно сократили, и сейчас под обязанность попадает почти любой бизнес, который собирает через сайт имена и телефоны.
Уведомление подают на портале персональных данных Роскомнадзора. Это форма, в которой вы описываете, какие данные, зачем и как обрабатываете, кто отвечает за обработку, где расположены базы данных. Если сведения потом меняются, например вы подключили новую CRM или начали передавать данные за рубеж, их нужно обновить.
Распространённая ловушка: компания подала уведомление пять лет назад, а с тех пор у неё появился интернет-магазин, личный кабинет и рассылка. Формально уведомление есть, но описывает оно другой бизнес.
Если на сайте есть личный кабинет, данных становится больше, а с ними и ответственности. Там важно, кто из сотрудников что видит. Например, в кабинете дилеров MMB Russia доступы разделены по ролям, а входы контролируются по IP. Для небольшого сайта это может быть избыточно, но сам принцип «каждый видит только своё» полезен везде.
Локализация: где физически лежат данные из ваших форм
Требование хранить данные россиян в России существует давно, но в 2025 году его ужесточили. Федеральный закон от 28.02.2025 № 23-ФЗ изложил часть 5 статьи 18 закона 152-ФЗ в новой редакции. С 1 июля 2025 года при сборе персональных данных граждан России, в том числе через интернет, не допускаются их запись, систематизация, накопление, хранение, уточнение и извлечение с использованием баз данных за пределами страны. Исключения есть, но узкие.
Раньше многие пользовались лазейкой: сначала сохранить заявку в России, а потом копировать куда угодно. Теперь формулировка жёстче, и юристы спорят о деталях. Для владельца обычного сайта вывод простой: путь заявки от формы до места хранения должен начинаться в России.
Проследите путь одной заявки
- 1
Форма на сайте
Куда отправляются данные при нажатии кнопки: на ваш сервер или во внешний сервис форм. Где этот сервис хранит данные.
- 2
Хостинг и база
В какой стране стоит сервер сайта и где лежит база с заявками.
- 3
Почта
На какой ящик приходят уведомления о заявках. Корпоративная почта на зарубежном сервисе — тоже место, где оказываются данные.
- 4
CRM и таблицы
Куда менеджеры переносят заявки дальше и где эти системы хранят данные.
- 5
Виджеты и чаты
Какие сторонние скрипты на сайте видят то, что вводит посетитель.
Часто бывает так: сайт на российском хостинге, а форма сделана через зарубежный конструктор форм, и заявки уходят на зарубежную почту. Формально всё работает, фактически данные с первого шага уходят за границу. Исправить это обычно несложно, но только если знать, где смотреть.
«Когда мы принимаем сайт на поддержку, первым делом просим отправить тестовую заявку и вместе смотрим, куда она дошла. Почти всегда находится адрес, о котором владелец не знал: старая почта бывшего маркетолога, забытая интеграция, форма из сервиса, который давно не используют.»
Штрафы по 152-ФЗ для сайтов в 2026 году
С 30 мая 2025 года действует редакция статьи 13.11 КоАП РФ, принятая Федеральным законом от 30.11.2024 № 420-ФЗ. Штрафы выросли, появились отдельные составы за неподачу уведомления и за утечки. Ниже суммы для организаций по тем нарушениям, которые чаще всего касаются сайтов. Для должностных лиц и граждан суммы другие.
| Нарушение | Норма | Штраф для организации |
|---|---|---|
| Обработка данных без законного основания, например без согласия | ч. 1 ст. 13.11 КоАП РФ | от 150 до 300 тысяч рублей |
| Не опубликована политика обработки персональных данных | ч. 3 ст. 13.11 КоАП РФ | от 30 до 60 тысяч рублей |
| Не подано уведомление в Роскомнадзор или подано с нарушением срока | ч. 10 ст. 13.11 КоАП РФ | от 100 до 300 тысяч рублей |
| Данные россиян записываются и хранятся в базах за рубежом | ч. 8 ст. 13.11 КоАП РФ | от 1 до 6 млн рублей, повторно по ч. 9 до 18 млн рублей |
| Не сообщили Роскомнадзору об утечке | ч. 11 ст. 13.11 КоАП РФ | от 1 до 3 млн рублей |
| Утечка персональных данных | ч. 12–14 ст. 13.11 КоАП РФ | от 3 до 15 млн рублей в зависимости от объёма |
| Повторная утечка | ч. 15 ст. 13.11 КоАП РФ | от 1 до 3% выручки, но не менее 20 млн и не более 500 млн рублей |
Цифры для крупных утечек кажутся далёкими от небольшого сайта. Но первые три строки касаются почти всех. Показательный пример из практики, о котором писали юристы в 2026 году: по заявлению Роскомнадзора суд оштрафовал владельца юридического портала сразу по трём составам. Не было уведомления, не было законного основания для обработки данных из форм, не была опубликована политика. Итог — 155 тысяч рублей, и это с учётом того, что суд снизил часть штрафов ниже минимума, потому что компания относится к малому бизнесу. Предупреждения перед штрафом не было, и суд счёл, что оно не обязательно.
Ещё одна деталь. Если утечка всё-таки случилась, по статье 21 закона о ней нужно сообщить Роскомнадзору в течение суток, а о результатах внутреннего расследования — в течение трёх суток. Поэтому полезно заранее знать, кто в компании за это отвечает.
Чек-лист: проверьте свой сайт за полчаса
Этот список не заменит юридический аудит, но покажет, есть ли очевидные дыры.
Проверка сайта по 152-ФЗ
- На сайте опубликована политика обработки персональных данных, и ссылка на неё есть рядом с каждой формой
- В политике указаны ваше юрлицо или ИП, реквизиты и контакты для обращений
- Политика описывает именно ваш сайт: ваши формы, ваши сервисы, ваши сроки хранения
- Под каждой формой отдельный чекбокс согласия, который не стоит по умолчанию
- Чекбокс ведёт на отдельный текст согласия, а не на политику или оферту
- Согласие на рекламную рассылку вынесено в отдельную необязательную галочку
- Сайт сохраняет дату, форму и версию текста согласия
- При первом заходе показывается баннер про cookies, если стоят Метрика, пиксели или чаты
- Тестовая заявка проходит только через серверы в России, включая почту и CRM
- Уведомление в Роскомнадзор подано и описывает нынешний сайт, а не тот, что был пять лет назад
- Если есть вход через Google или Apple, он заменён российскими способами авторизации
Последний пункт не про 152-ФЗ, но из той же области. С 1 декабря 2023 года российские сайты могут авторизовать пользователей только через российский номер телефона, Госуслуги, Единую биометрическую систему или российские сервисы. Кнопки «Войти через Google» на таких сайтах встречаются до сих пор.
Кто за это отвечает: владелец, разработчик или юрист
Удобно разделить работу на три части, и у каждой свой исполнитель.
Владелец решает, какие данные действительно нужны. Часто форма просит должность, компанию и город просто потому, что так было в шаблоне. Каждое лишнее поле — это лишние данные под вашей ответственностью и заодно лишний повод для посетителя не заполнять форму.
Юрист пишет тексты политики и согласия под вашу реальную обработку, определяет основания и проверяет уведомление.
Разработчик делает техническую часть: отдельный чекбокс, журнал согласий, баннер, который действительно управляет скриптами, перенос форм и почты на российские сервисы, удаление забытых интеграций. Это обычные задачи техподдержки сайта, и их удобно делать вместе с другими доработками. Если же меняется что-то крупное, например появляется личный кабинет или новая интеграция с CRM, документы стоит пересматривать в рамках развития сайта, а не постфактум.
Частые вопросы о политике конфиденциальности и 152-ФЗ
Если на сайте совсем нет форм, чатов, регистрации и сервисов аналитики, данных посетителей вы не собираете. Но почти на любом коммерческом сайте стоит хотя бы Яндекс Метрика, а cookies аналитики могут считаться персональными данными. Поэтому на практике политика нужна почти всем.
Отдельным текстом, а не частью политики или оферты. Под формой ставится отдельный чекбокс без галочки по умолчанию со ссылкой на этот текст. В согласии указывают цели, перечень данных, действия, срок и порядок отзыва, а сайт сохраняет факт и время согласия.
Как отправную точку можно, но публиковать без доработки рискованно. Шаблон описывает чужие формы, сервисы и сроки. Если текст не совпадает с тем, что реально происходит с данными, это тоже нарушение.
Прямого требования в законе нет, но большинство юристов рекомендуют баннер, если на сайте стоят аналитические или рекламные сервисы. Суды уже признавали cookies и идентификаторы устройства персональными данными, а Роскомнадзор обращает внимание на системы аналитики при проверках.
Для организаций предусмотрен штраф по части 10 статьи 13.11 КоАП РФ от 100 до 300 тысяч рублей. Суд может назначить его без предварительного предупреждения. Подать уведомление можно на портале персональных данных Роскомнадзора.
По общему подходу юристов ранее полученные согласия переоформлять не требуется. А вот формы на сайте нужно привести к новым правилам: отдельный текст согласия и отдельный чекбокс.
Коротко
Если на сайте есть форма или аналитика, вы оператор персональных данных, и 152-ФЗ касается вас напрямую. Минимальный набор на 2026 год: политика, которая описывает вашу реальную обработку, отдельное согласие с чекбоксом без галочки по умолчанию, баннер про cookies при подключённой аналитике, уведомление в Роскомнадзор и хранение данных из форм в России. Начните с тестовой заявки и проследите её путь. А тексты документов и спорные моменты обязательно проверьте с юристом: эта статья помогает сориентироваться, но не заменяет юридическую консультацию.
Посмотрим, куда уходят заявки с вашего сайта, как устроены формы, согласия и баннер, и скажем, что поправить. Тексты документов посоветуем согласовать с юристом.
Поставьте лайк — так мы поймём, о чём писать дальше. А чтобы вернуться к статье позже, сохраните её в закладки личного кабинета.
 VK