
21 октября 2026 года разработчики PHP выпустили внеплановые обновления. Повод серьёзный: в самом ядре языка нашли две критические уязвимости. Через них злоумышленник может без логина и пароля отправить сайту специальный запрос и запустить на сервере свой код.
На PHP, по данным аналитического сервиса W3Techs, работает 69,2% сайтов, у которых известен язык серверной части. Это 1С-Битрикс, WordPress, Joomla, Drupal, OpenCart, MODX, интернет-магазины на Magento и тысячи самописных сайтов, сделанных на PHP. Если ваш сайт среди них, дыра есть и у вас. Пока на сервере не обновят PHP, она никуда не денется.
Ниже рассказываем, что известно на 26 октября, почему обновление CMS тут не спасает и что сделать сегодня, а не «когда-нибудь».
Что произошло
Уязвимости получили номера CVE-2026-109618 и CVE-2026-109619, исследователи называют их PHP2Shell. Обе оценены в 9,2 балла из 10 по шкале CVSS. Всё, что выше 9, считается критическим уровнем, самым опасным в этой шкале.
Простыми словами: PHP неправильно обращается с памятью, когда запрос оказывается слишком тяжёлым. Злоумышленник присылает сайту особым образом собранную форму или загрузку файла. PHP захлёбывается, путается в собственной памяти и в итоге выполняет то, что подсунули в запросе. Код запускается с правами сайта: всё, что может сайт, может и взломщик.
По данным Positive Technologies, уязвимы все версии PHP начиная с 5.4, а это почти пятнадцать лет релизов. Компания watchTowr, которая воспроизвела атаку, формулирует ещё жёстче: под ударом любая установка PHP, которая обслуживает веб-запросы.
Как развивались события
- 1
17 октября
Ловушки Amazon для хакеров фиксируют первую попытку атаки через эту дыру. До публичного раскрытия остаётся четыре дня.
- 2
21 октября, утро
Подробности утекают раньше срока. В сети появляется код, который, по словам автора, позволяет запускать команды на сервере. Исправлений ещё нет.
- 3
21 октября, 17:00 по Москве
PHP выпускает версии 8.2.35, 8.3.36, 8.4.27 и 8.5.12 с исправлениями.
- 4
21–22 октября
По данным Cloudflare, через 45 минут после раскрытия попыток атак десятки тысяч, к утру следующего дня уже миллионы.
- 5
23 октября
PHP предупреждает о третьей похожей проблеме, которую вышедшие обновления не закрывают.
Почему под угрозой так много сайтов
PHP больше тридцати лет остаётся языком по умолчанию для сайтов. На нём работают самые популярные CMS, то есть готовые движки для сайтов. В России это прежде всего 1С-Битрикс: на нём сделаны сайты заводов, клиник, застройщиков, интернет-магазинов и госучреждений. Во всём мире это WordPress.
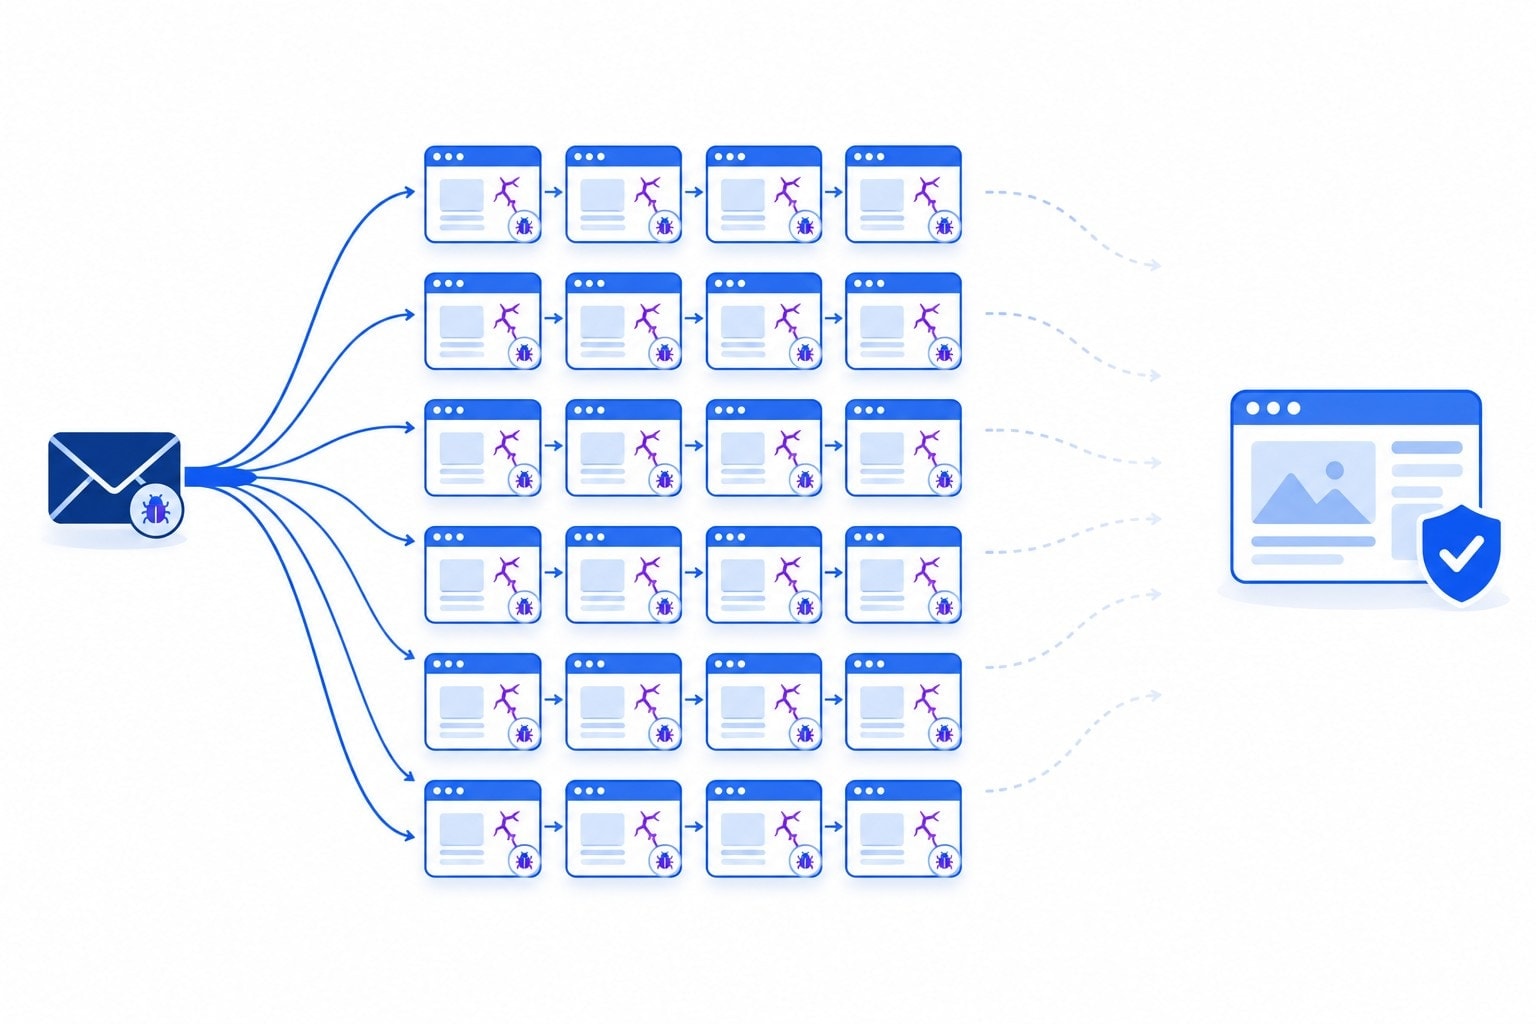
Опасность в масштабе. Когда дыра находится в коде конкретного сайта, взломщику приходится изучать именно этот сайт. Когда дыра в языке, на котором работают миллионы одинаково устроенных сайтов, достаточно написать одну программу. Дальше она сама обходит интернет, стучится в каждый сайт на PHP и проверяет, обновлён ли он.
Исследователи честно предупреждают, что собрать надёжно работающую атаку оказалось сложнее, чем казалось в первый день. Но это слабое утешение. Атакующих не нужно много: хватит одной удачной программы, которую потом запускают по всему интернету. Sophos и Arctic Wolf уже видели попытки заразить серверы вариантом ботнета Mirai, то есть превратить взломанные сайты в солдат армии, которая атакует других.
Чем это грозит вашему бизнесу
Слово «уязвимость» звучит абстрактно, пока не перевести его на язык последствий. Если код злоумышленника запустился на сервере, он видит и может менять всё, что видит и меняет сам сайт.
Что может сделать взломщик с доступом к серверу
Забрать базу клиентов
Заявки, телефоны, почты, заказы, адреса доставки. За утечку персональных данных отвечает владелец сайта, а не хостинг и не разработчик.

Подменить реквизиты и оплату
Поменять номер карты или ссылку на оплату в форме заказа. Деньги клиентов уходят мошенникам, а претензии получаете вы.

Заразить посетителей
Встроить в страницы вредоносный код. Яндекс и браузеры помечают такой сайт как опасный, и трафик из поиска падает за считаные дни.

Сделать сервер чужим
Поставить майнер, рассылку спама или бота для атак на другие сайты. Сервер тормозит, хостинг блокирует аккаунт, IP попадает в чёрные списки.
Отдельная история с персональными данными. С конца мая 2025 года за утечки действуют повышенные штрафы, а за повторную утечку сумма считается уже от выручки компании. Подробно про требования закона мы писали в статье о 152-ФЗ для сайта.
Самое неприятное в том, что взлом часто не видно. Сайт открывается, заявки идут. А в это время на сервере уже стоит чужой скрипт, который тихо копирует каждую новую заявку. Узнают о таком обычно от клиентов, которым начали звонить мошенники, или от Яндекса, который снял сайт с поиска.
Почему обновление 1С-Битрикс или WordPress не поможет
Это главное, что нужно понять. Дыра не в CMS, а в PHP, на котором CMS работает. Нажать «Обновить» в админке Битрикса или WordPress бесполезно: движок обновится, а уязвимый PHP на сервере останется прежним.
Исправить проблему может только тот, кто управляет сервером. На обычном хостинге это хостинг-провайдер. На своём или облачном сервере это ваш администратор или подрядчик. Если такого человека нет, сайт не обновится никогда.
Вторая ловушка в старых версиях. Официальные исправления вышли только для веток PHP 8.2–8.5. Для 7.4, 8.0 и 8.1 их не будет: остаются заплатки от сборщиков Linux и платных поставщиков поддержки или переход на новую ветку. Для 7.3 и всего, что старше, исправлений нет вовсе.
| Версия PHP на сервере | Что делать |
|---|---|
| 8.5 | Обновить до 8.5.12 или новее |
| 8.4 | Обновить до 8.4.27 или новее |
| 8.3 | Обновить до 8.3.36 или новее |
| 8.2 | Обновить до 8.2.35 или новее, а до конца 2026 года перейти на 8.3+: поддержка 8.2 заканчивается |
| 7.4, 8.0, 8.1 | Официального исправления нет: искать пакет у сборщика ОС или переходить на 8.2+ |
| 7.3 и старше | Исправления нет: только переход на новую версию |
А теперь цифры. По тем же данным W3Techs, 26,8% сайтов на PHP до сих пор работают на седьмой версии и ещё 7,7% на пятой. То есть примерно у каждого третьего сайта на PHP официальной заплатки не будет вообще.
С Битриксом есть своя беда. Многие сайты годами живут на «Виртуальной машине Битрикс» седьмой версии. Она собрана на CentOS 7, поддержку которой прекратили в 2024 году. Как предупреждают интеграторы Битрикса, обновить PHP внутри такой системы нельзя, нужен переезд на новую.
Переход на свежий PHP для старого сайта тоже не нажатие одной кнопки. Старые модули и самописные доработки часто ломаются на новой версии. Поэтому многие сайты и сидят на PHP 7: обновляться страшно, а потом выходит вот такая новость.
Что сделать сегодня
Не ждите, пока хостинг или подрядчик вспомнит о вас сам. Вот порядок действий на ближайшие день-два.
Пять шагов на сегодня
- Узнайте точную версию PHP на сервере: в панели хостинга или у администратора. Нужны все цифры, например 8.1.31, а не просто «восьмёрка».
- Попросите обновить PHP до исправленной версии своей ветки и перезапустить все процессы PHP. Без перезапуска старый уязвимый код продолжает работать.
- Если обновить сегодня нельзя, попросите временно отключить в настройках PHP параметр session.upload_progress.enabled. Он перекрывает самый известный путь атаки, но, по словам самих разработчиков PHP, полностью защиты не даёт.
- Проверьте тестовые копии сайта, старые лендинги и забытые поддомены. Взламывают не только главный сайт, но и всё, что лежит на том же сервере.
- Попросите посмотреть журналы сервера за последние десять дней. Если есть следы атаки, смените пароли от админки, базы данных, почты и доступа к серверу и проверьте файлы сайта.
Если сайт важен для бизнеса, а обновить PHP быстро не получается, прислушайтесь к совету европейского центра реагирования CERT-EU. Он рекомендует на время закрыть такие приложения от доступа из интернета. Для интернет-магазина это больно, но неделя простоя дешевле, чем утечка базы клиентов.
Если у вас нет подрядчика, который за это отвечает, сейчас хороший момент его найти. Техподдержка сайта как раз и нужна для таких дней: следить за обновлениями, ставить заплатки и держать резервные копии. Что ещё в неё входит, мы разбирали в статье о технической поддержке.
Это не последний раз
Через два дня после экстренного обновления PHP предупредил о третьей похожей уязвимости. Она срабатывает только при редкой настройке сайта, и разработчики называют такую ситуацию маловероятной. Но вышедшие 21 октября версии её не закрывают, исправление обещают в следующем плановом обновлении.
Это закономерность, а не невезение. Чем популярнее технология, тем больше людей ищет в ней дыры, и честные исследователи далеко не единственные. Коробочные CMS добавляют к уязвимостям языка свои: в ядре движка, в модулях, в плагинах сторонних разработчиков, которые никто не обновлял с момента установки.
Сайт на популярной CMS похож на типовой подъезд с одинаковыми замками. Подобрал ключ к одному замку, открыл все двери. Поэтому массовые атаки и идут на массовые технологии.
Почему мы советуем уходить на чистый код
Чистым кодом называют сайт, написанный с нуля под конкретный бизнес, без коробочной CMS. Такой сайт можно сделать на разных технологиях. Мы, например, делаем такие проекты в том числе на Node.js и Next.js, и на сервере у таких сайтов PHP нет вовсе. История с PHP2Shell их просто не касается. Если же самописный сайт написан на PHP, например на Laravel, обновлять PHP придётся и ему.
Но дело не только в языке. Будем честны: идеально защищённых технологий не бывает. В декабре 2025 года критическую уязвимость нашли и в серверных компонентах React, на которых работают современные сайты на Next.js, и её тоже пришлось срочно закрывать. Разница в другом.
Коробочная CMS на PHP
Миллионы одинаковых сайтов, одна дыра бьёт по всем сразу. Лишний код, которым вы не пользуетесь, но который тоже можно взломать. Плагины от десятков авторов. Часто старый PHP, который боятся обновлять, потому что сломаются модули.

Сайт на собственном коде
Только то, что нужно вашему бизнесу, без тысяч ненужных функций. Нет типовых адресов админки и известных всем дыр в плагинах. Обновления ставит команда, которая знает каждую строчку и может быстро проверить, что ничего не сломалось.
Массовые программы для взлома ищут известные системы по известным признакам. Уникальный сайт для них неинтересен: чтобы его взломать, нужно разбираться именно в нём. Для большинства атакующих это слишком дорого.
Мы видели это на своих проектах. Сайт производителя деревянных домов ЭкоТех с каталогом на 197 домов работает на собственном коде: в нём нет ничего, что не нужно компании и её покупателям, а значит, меньше мест, через которые можно зайти.
Подробнее о том, чем самописный сайт отличается от Тильды и Битрикса и кому что подходит, мы рассказали в статье про самописный сайт.
Важно не путать порядок. Переезд на новый сайт занимает недели, а дыра открыта сейчас. Сначала обновите PHP. Потом спокойно решите, хотите ли вы и дальше жить от одной экстренной новости до другой.
«За последние годы я много раз видел одну и ту же сцену: владелец узнаёт, что сайт взломали, только когда клиенты начинают жаловаться на звонки мошенников. И почти всегда выясняется, что PHP на сервере не обновляли лет пять, потому что «всё же работает». Сайт работает, пока его не взломали. Это не повод для паники, но точно повод проверить свою версию PHP сегодня.»
Частые вопросы про уязвимости PHP
Да. 1С-Битрикс работает на PHP, поэтому под угрозой и сайты на нём, и коробочный Битрикс24. Обновление самого Битрикса не помогает: нужно обновить PHP на сервере до исправленной версии и перезапустить процессы PHP.
Нет. Плагины и ядро WordPress не исправляют ошибку в PHP. Обновить нужно сам PHP на сервере, это делает хостинг или ваш администратор.
По внешнему виду сайта это почти никогда не понятно. Нужно проверить журналы сервера, недавно изменённые файлы и новые задания по расписанию. Тревожные признаки: сайт стал медленнее, хостинг жалуется на нагрузку, Яндекс или браузер помечает сайт как опасный, клиентам звонят от вашего имени.
Тильда — облачный конструктор: серверы, на которых работают сайты, обслуживает сама платформа, а не вы. Обновлять PHP вам не нужно. Если на вашем домене или сервере есть что-то ещё, например старый сайт или отдельный модуль, проверьте их.
Многие хостинги обновляют PHP в рамках своих тарифов, но не всегда и не для всех версий. Если сайт работает на старой ветке PHP, хостинг может оставить её как есть, чтобы ничего не сломать. Не надейтесь на это: напишите в поддержку и попросите назвать точную версию.
Коротко
В PHP нашли две критические уязвимости, через которые можно без пароля запустить свой код на сервере. Атаки начались ещё до выхода исправлений, сейчас их миллионы. Под угрозой сайты на 1С-Битрикс, WordPress и других CMS на PHP.
Обновление CMS не защищает. Нужно обновить PHP на сервере до 8.2.35, 8.3.36, 8.4.27 или 8.5.12 и перезапустить все процессы. Сайтам на PHP 7 и старше официальных исправлений не будет.
Если ваш сайт живёт от одной экстренной заплатки до другой, задумайтесь о переносе сайта на чистый код. Новые уязвимости будут появляться всегда, но собственный сайт не стоит в одной очереди на взлом с миллионами типовых.
Узнаем версию PHP, поможем обновить сервер, посмотрим журналы на следы атак и подскажем, что делать с сайтом дальше.
Поставьте лайк — так мы поймём, о чём писать дальше. А чтобы вернуться к статье позже, сохраните её в закладки личного кабинета.
 VK